

Personas y roles
Gestiona quién entra en tu organización desde Administración › Personas y acceso.
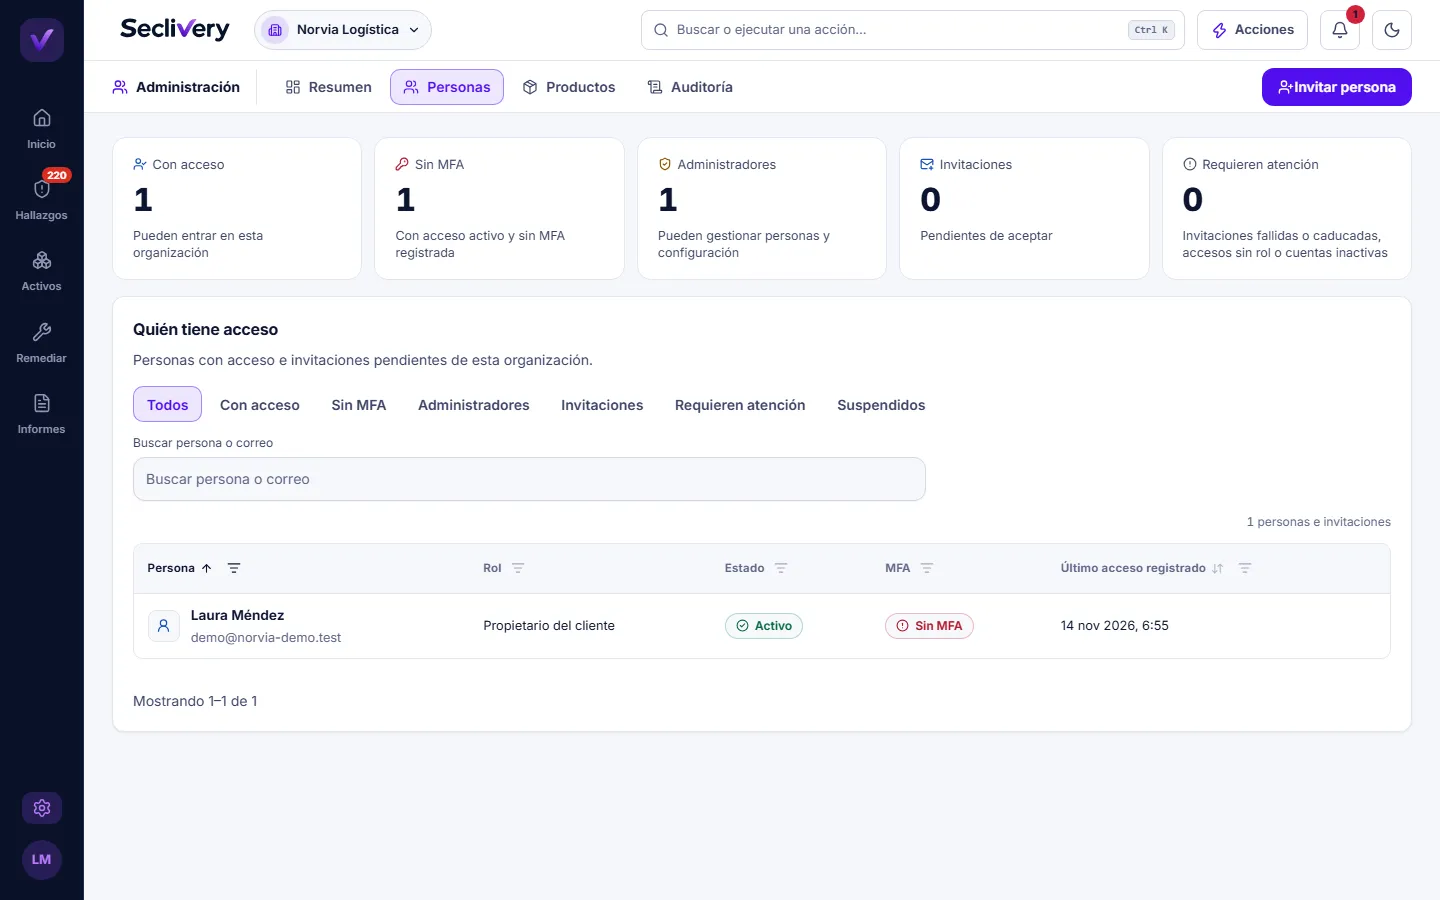
Cada persona tiene un rol en cada organización. El rol decide qué puede ver y hacer.
En una organización cliente
Sección titulada «En una organización cliente»| Rol | Qué puede hacer |
|---|---|
| Propietario del cliente | Todo lo de la organización, incluida la facturación y los productos contratados |
| Administrador del cliente | Todo lo de la organización salvo facturación y productos contratados |
| Analista de seguridad | Consultar todo; analizar; gestionar hallazgos, agentes, integraciones y planes de corrección; aceptar riesgos; exportar informes. No aprueba correcciones ni gestiona personas |
| Sólo lectura | Consultar todo, sin cambiar nada |
| Auditor | Consultar todo y la auditoría |
| Administrador de facturación | Organización, personas, uso y ajustes en lectura; gestiona la facturación. No ve la seguridad |
En una organización MSP
Sección titulada «En una organización MSP»| Rol | Qué puede hacer |
|---|---|
| Propietario MSP | Todo lo de la organización, incluida la facturación |
| Administrador MSP | Igual que el propietario, sin facturación |
| Analista MSP | Lo mismo que un Analista de seguridad, en los clientes que tenga asignados |
| Lector MSP | Consultar, sin cambiar nada, en los clientes que tenga asignados |
Una organización MSP también admite los roles de cliente.
En la ficha de cada persona, Ver permisos incluidos muestra los permisos exactos que concede su rol.
Invitar a una persona
Sección titulada «Invitar a una persona»En Personas y acceso, pulsa Invitar persona, escribe el correo y elige el rol. La invitación caduca a las 72 horas. Desde su ficha puedes:
- Reenviar invitación: invalida el enlace anterior y envía uno nuevo.
- Revocar invitación: el enlace deja de servir.
Pueden invitar los propietarios y administradores del cliente y del MSP.
Cambiar el acceso de una persona
Sección titulada «Cambiar el acceso de una persona»| Acción | Efecto |
|---|---|
| Cambiar rol | Sustituye sus roles actuales. Sus restricciones personalizadas se conservan |
| Ajustar restricciones | Desmarca acciones concretas de su rol. Nunca concede más de lo que da el rol |
| Suspender acceso | Deja de entrar en esta organización hasta que se reactive |
| Reactivar acceso | Vuelve a entrar según su rol, sus restricciones y la política de la organización |
| Revocar acceso | Retira el acceso. Recuperarlo exige una nueva invitación |
Para evitar bloqueos y abusos:
- Nadie puede conceder más permisos de los que tiene.
- Nadie se puede elevar a sí mismo a propietario.
- Debe quedar al menos un propietario o administrador activo: no se puede suspender, revocar ni quitar el rol al último.
Política de MFA
Sección titulada «Política de MFA»Administración › Resumen muestra la política de MFA de la organización: Obligatoria para todos, Obligatoria para administradores o No requerida, y las personas sin MFA.