

Auditoría
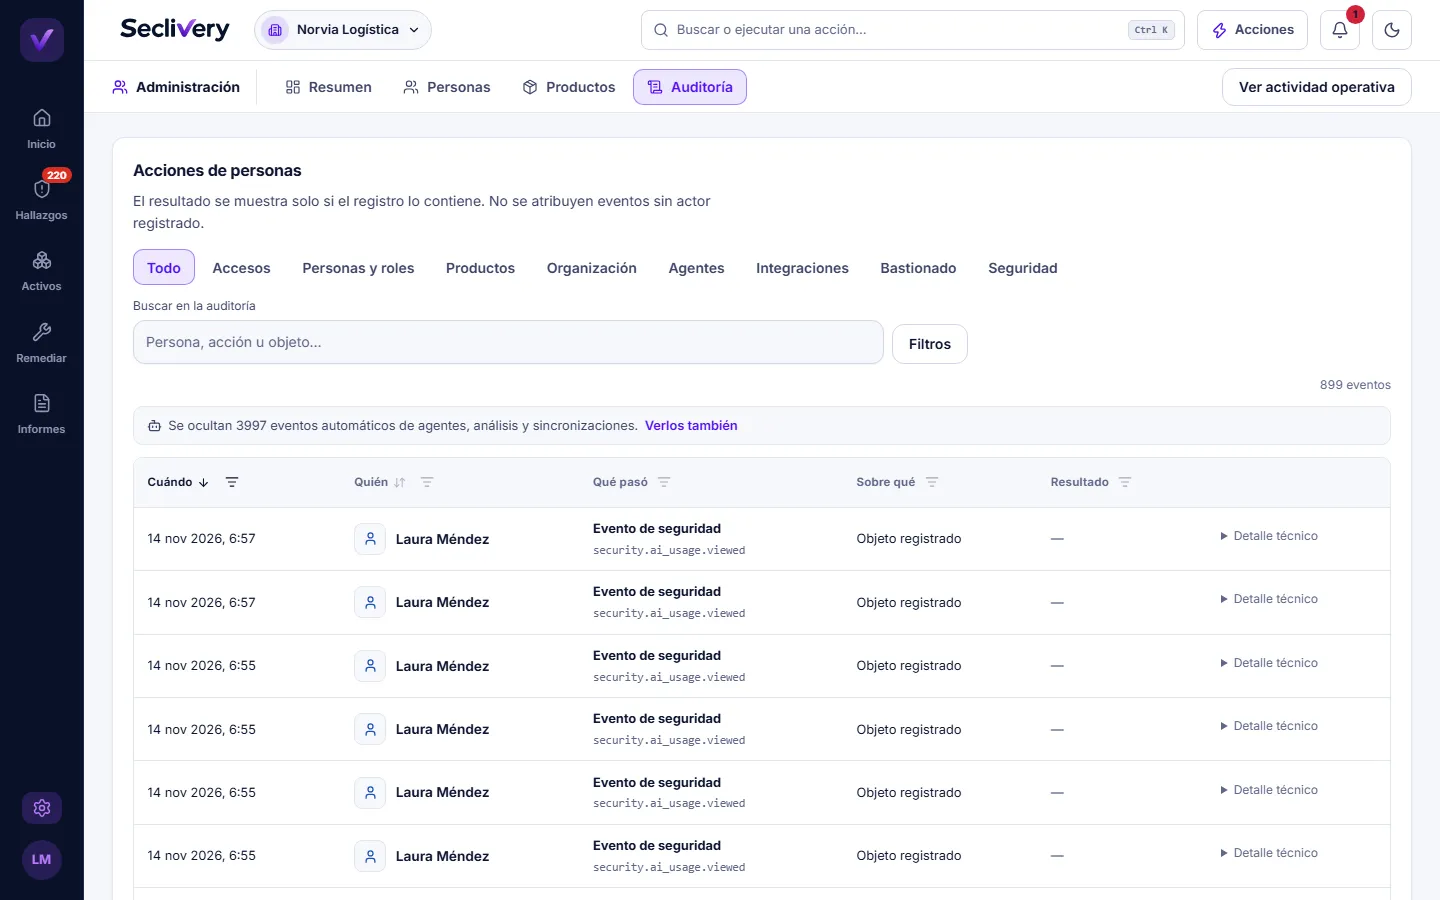
Administración › Auditoría registra lo que pasa en la organización: accesos, cambios de personas y roles, productos, agentes, integraciones, correcciones y cambios de seguridad. Sirve para responder a «¿quién cambió esto y cuándo?».
Qué muestra cada evento
Sección titulada «Qué muestra cada evento»| Columna | Qué indica |
|---|---|
| Quién | La persona, o Sistema si fue automático (agentes, análisis y sincronizaciones) |
| Cuándo | Fecha y hora |
| Qué pasó | La acción, por ejemplo «Inicio de sesión» o «Intento de acceso fallido» |
| Sobre qué | El objeto afectado: Agente, Integración, Hallazgo, Evaluación, Activo, etc. |
| Resultado | Cómo terminó la operación |
En Detalle técnico tienes el identificador del evento y del objeto, útiles si necesitas citarlos en una consulta o una investigación.
Qué significa el resultado
Sección titulada «Qué significa el resultado»| Resultado | Significado |
|---|---|
| Operación ejecutada | Salió bien |
| Operación fallida | Falló o dio error |
| Operación denegada | Se rechazó, por ejemplo por falta de permisos |
| Autorizada | Se permitió la acción |
| No ejecutada | Se omitió |
| Sin resultado explícito | El registro no guarda ningún resultado para ese evento |
| Resultado no interpretable | El registro trae un valor que Seclivery no sabe leer |
Filtrar
Sección titulada «Filtrar»- Tipo: Todo, Accesos, Personas y roles, Productos, Organización, Agentes, Integraciones, Bastionado, Seguridad y Otros.
- Origen: Acciones de personas, Automáticos, o Personas y automáticos. Por defecto solo ves las acciones de personas; se ocultan los eventos automáticos, y un aviso te dice cuántos. Pulsa Verlos también para incluirlos, o Ver solo acciones de personas para volver.
- Fechas: los campos Desde · UTC y Hasta · UTC usan hora UTC. Si «Desde» es posterior a «Hasta», la consulta se rechaza.
- Búsqueda: Buscar en la auditoría acepta persona, acción u objeto.
- Columnas: puedes ordenar y filtrar por cada columna (persona, acción, objeto y resultado). Ordenar es posible por fecha y por persona; por defecto, lo más reciente primero.
Cada filtro activo aparece como una etiqueta que puedes quitar por separado. Si ningún evento coincide, verás «Ningún evento coincide con estos filtros» y la opción de quitarlos.
La lista se pagina: 20 eventos por página por defecto, hasta 50.
Qué se registra
Sección titulada «Qué se registra»Entre otros, el registro recoge:
- Accesos: inicios de sesión y los fallidos, cierres de sesión, MFA activada, cambios y restablecimientos de contraseña, cambio de organización activa y accesos de soporte.
- Personas y roles: invitaciones (creadas, enviadas, revocadas), cuentas, roles asignados y accesos delegados.
- Productos: contrataciones, cambios de capacidad y cambios programados.
- Integraciones: Microsoft 365 conectado, desconectado o reautorizado.
- Seguridad: evaluaciones en cola y hallazgos reconocidos, en curso o enviados a verificar.
- Bastionado: perfiles, despliegues, aprobaciones, reversiones y verificaciones.
Quién puede verla
Sección titulada «Quién puede verla»Propietario y Administrador del cliente, Propietario y Administrador MSP, y Auditor. Es un permiso aparte, Consultar auditoría: los roles solo de lectura no lo tienen.
Actividad operativa
Sección titulada «Actividad operativa»El botón Ver actividad operativa abre Actividad, la misma vista centrada en lo que ocurre en la plataforma. Se filtra por Agentes, Evaluaciones, Hallazgos, Integraciones, Active Directory y Windows. Desde ahí, Ver auditoría vuelve a esta pantalla.