

MITRE ATT&CK
Hallazgos › MITRE ATT&CK muestra qué técnicas de ataque frenan o detectan tus controles y dónde quedan huecos, sobre la matriz MITRE ATT&CK Enterprise v20.0. Se calcula con los resultados de Microsoft 365, los equipos Windows, los servidores y Active Directory.
Estado de cada técnica
Sección titulada «Estado de cada técnica»| Estado | Qué significa |
|---|---|
| Sin cubrir | Algún control que frena o detecta esta técnica falla en al menos un equipo, dominio o inquilino |
| Cubierta | Los controles evaluados que la frenan o la detectan se cumplen y ninguno falla |
| No aplica | Sus controles no aplican a tu entorno, por ejemplo porque no hay ese rol o servicio |
| Sin dato | Todavía no hay resultados de sus controles. La ausencia de datos no cuenta como cubierta |
Cómo se lee la página
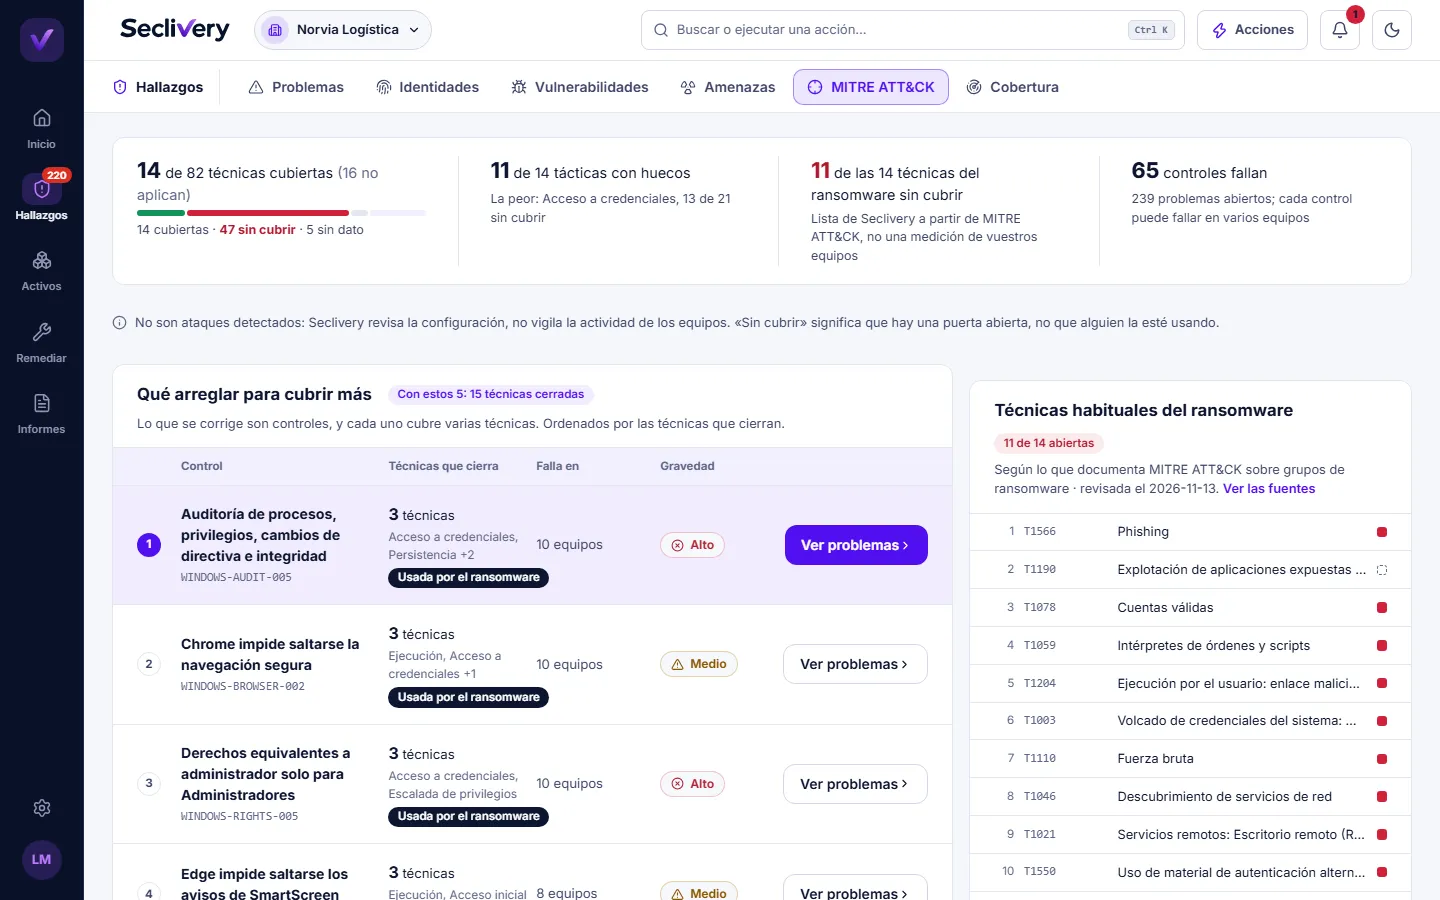
Sección titulada «Cómo se lee la página»- Franja de estado. Cuántas técnicas están cubiertas (y cuántas no aplican), cuántas tácticas tienen huecos y cuál es la peor, cuántas técnicas del ransomware siguen sin cubrir y cuántos controles fallan, con sus problemas abiertos.
- Qué arreglar para cubrir más. Lo que se corrige son controles, y cada uno cubre varias técnicas. La tabla (Control, Técnicas que cierra, Falla en, Gravedad) los ordena por las técnicas que cerrarían. Muestra los primeros cinco; Ver … controles más despliega el resto. Si el control tiene corrección automática, el botón es Corregir y lleva a Remediación; si no, Ver problemas abre sus hallazgos. La gravedad es la real del control. No se muestran puntos de puntuación, porque no se puede simular cuánto subiría.
- Técnicas habituales del ransomware. Es una lista que mantiene Seclivery a partir de lo que MITRE documenta sobre grupos de ransomware, con la fecha de revisión y enlace a las fuentes. No mide tus equipos ni dice qué grupos están activos.
- Matriz. Una columna por táctica. Las subtécnicas se agrupan en su técnica principal, pero los totales cuentan todas. Puedes filtrar por Todas, por estado o por Del ransomware.
El detalle de una técnica
Sección titulada «El detalle de una técnica»Al abrir una técnica ves sus tácticas, la cobertura, los controles de Seclivery que la frenan o la detectan, en cuántos sitios fallan y se cumplen, y dónde está abierta. Hay un enlace a la técnica en attack.mitre.org. Con Ver … problemas abiertos llegas a los hallazgos, si tienes acceso a ellos. La técnica abierta queda en la dirección de la página, así que puedes compartir el enlace.
Sin nada conectado, el mapa es solo informativo: puedes recorrer las técnicas con Explorar las técnicas, pero ninguna cuenta como cubierta. Para tener resultados, conecta Microsoft 365 o instala el agente; en un controlador de dominio, el agente añade Active Directory.
En la ficha de cada equipo, Técnicas MITRE sin cubrir muestra las que deja abiertas su configuración, con los controles que no se cumplen. Son puertas abiertas, no ataques detectados.
Quién puede verla
Sección titulada «Quién puede verla»Necesitas el permiso de lectura de seguridad. Para ver los problemas abiertos necesitas además el de lectura de hallazgos.