

Microsoft 365
Personas y equipos › Microsoft 365 muestra la seguridad de tu inquilino. Necesitas el inquilino conectado: Conectar Microsoft 365.
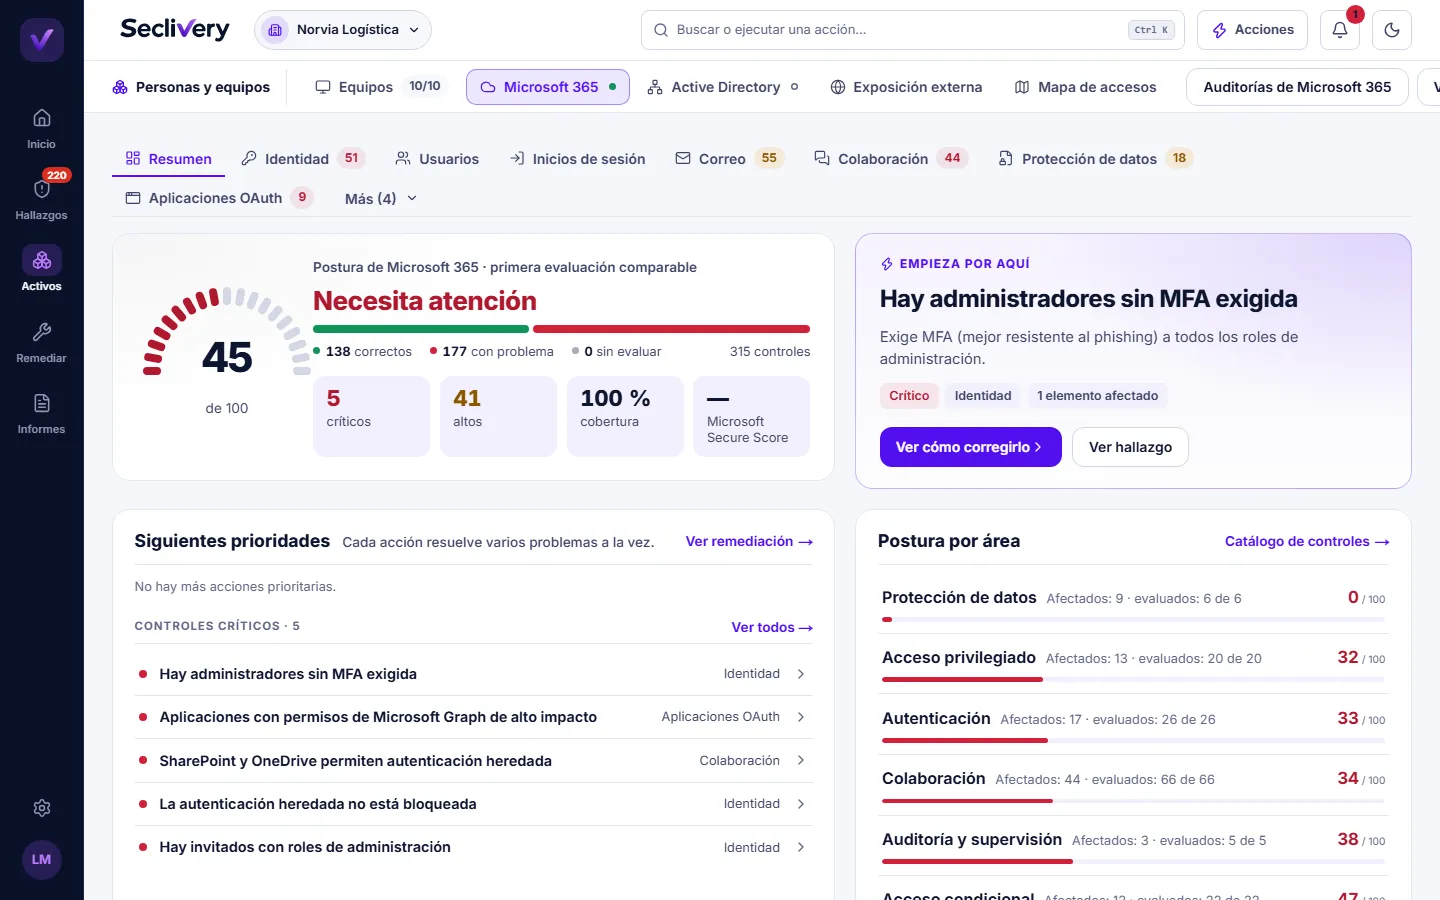
Todo se lee en solo lectura. Seclivery analiza Microsoft 365 cada día y cuando lanzas un análisis.
Las áreas aparecen como chips bajo la cabecera de cada pantalla de Microsoft 365:
| Área | Qué evalúa o muestra |
|---|---|
| Identidad | Autenticación, acceso condicional, privilegios e identidades externas |
| Usuarios | Quién tiene MFA, administradores sin MFA, cuentas inactivas, invitados y deshabilitadas |
| Inicios de sesión | Desde dónde se entra, lo que conviene revisar y los cambios en el inquilino |
| Correo | Exchange Online, autenticación del dominio y protección del correo |
| Colaboración | SharePoint, OneDrive y Teams |
| Revisiones | Pregunta a propietarios y patrocinadores si los invitados siguen haciendo falta |
| Protección de datos | Dispositivos, protección de la información y auditoría |
| Aplicaciones OAuth | Las aplicaciones con permisos en tu inquilino. Ver Aplicaciones OAuth |
| Secure Score | La puntuación de Microsoft, aparte de la de Seclivery |
| Copilot | Si tus datos están preparados para Copilot. Ver Licencias y Copilot |
| Licencias | Licencias sin uso y ahorro posible. Ver Licencias y Copilot |
Cada área de seguridad muestra su postura, los hallazgos por severidad y por dónde empezar.
Usuarios y MFA
Sección titulada «Usuarios y MFA»Usuarios dice cuántas cuentas activas no tienen MFA registrada, sin contar invitados, y destaca a los administradores sin MFA.
Las cuentas inactivas (90 días) necesitan saber el último inicio de sesión. Sin Entra ID P1, Seclivery lo busca hacia atrás en el registro de auditoría de Microsoft 365 si la conexión tiene AuditLogsQuery-Entra.Read.All. Si no, la columna muestra el último uso de correo, OneDrive, SharePoint o Teams según el informe de uso de Microsoft.
Inicios de sesión
Sección titulada «Inicios de sesión»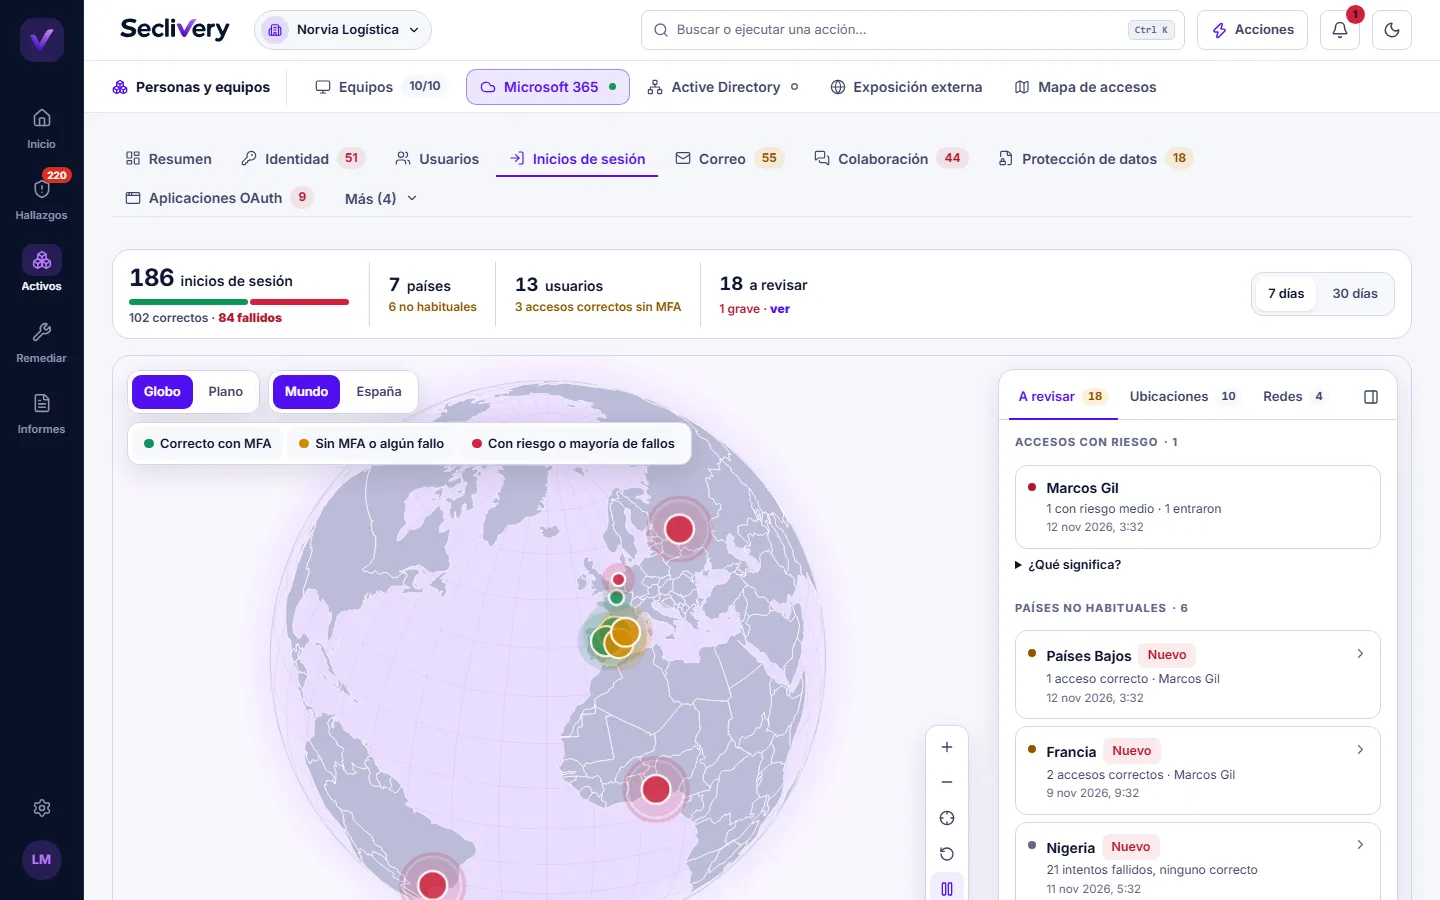
Inicios de sesión dibuja un mapa de desde dónde entra tu organización y destaca lo que conviene revisar, como:
- Viaje imposible.
- Entradas desde servidores alquilados (proveedores de alojamiento), fuera de las redes de la empresa y sin un dispositivo registrado.
- Administradores sin MFA, países poco habituales, protocolos antiguos o ráfagas de fallos.
También lista los Cambios en el inquilino de los últimos 30 días.
| Tu inquilino | De dónde salen los inicios de sesión |
|---|---|
| Con Entra ID P1 o superior | Del registro de inicios de sesión de Microsoft (permiso AuditLog.Read.All) |
| Sin Entra ID P1 | Del registro de auditoría de Microsoft 365, si la conexión tiene ActivityFeed.Read. Seclivery se suscribe al registro; Microsoft tarda hasta 12 horas en entregar los primeros inicios de sesión, y solo los posteriores a la suscripción |
Seclivery guarda el detalle de los inicios de sesión 30 días, y los totales diarios, 400 días.
Revisiones de acceso
Sección titulada «Revisiones de acceso»Revisiones pregunta por correo a los propietarios de cada grupo o equipo con invitados, y al patrocinador de cada invitado, si esos accesos siguen haciendo falta. Detalle en Revisiones de acceso.
- Abrir el enlace no responde: hay que pulsar Sí o No.
- Un «Sí» vale seis meses. Si nadie responde en 14 días, la pregunta caduca y no se quita nada.
- Responder no cambia nada en Microsoft 365. Si la respuesta es «No», te avisamos y el acceso lo retiras tú. Después pulsa Hecho.
Microsoft solo ofrece estas revisiones con Entra ID P2 o ID Governance; en Seclivery basta con el correo. Cada respuesta queda registrada con su fecha.
Microsoft Secure Score
Sección titulada «Microsoft Secure Score»Es la puntuación con la que Microsoft mide cuántas de sus recomendaciones tienes aplicadas, por servicio. Es una métrica de Microsoft: no forma parte de la nota de Seclivery ni crea ni resuelve hallazgos.
Lo que depende de tus licencias
Sección titulada «Lo que depende de tus licencias»Algunas comprobaciones necesitan licencias concretas: por ejemplo, PIM e Identity Protection necesitan Entra ID P2, y los controles de dispositivos necesitan Intune. Si tu inquilino no tiene la licencia, el control queda sin evaluar, nunca como correcto.
Sin el rol Lector global para la aplicación de Seclivery, quedan sin evaluar los controles de correo, Defender para Office 365 y Teams. Ver Permitir la lectura de Exchange.